Non-root Runtime
Runtime 默认使用 `_kingai` 身份,而不是 Root。
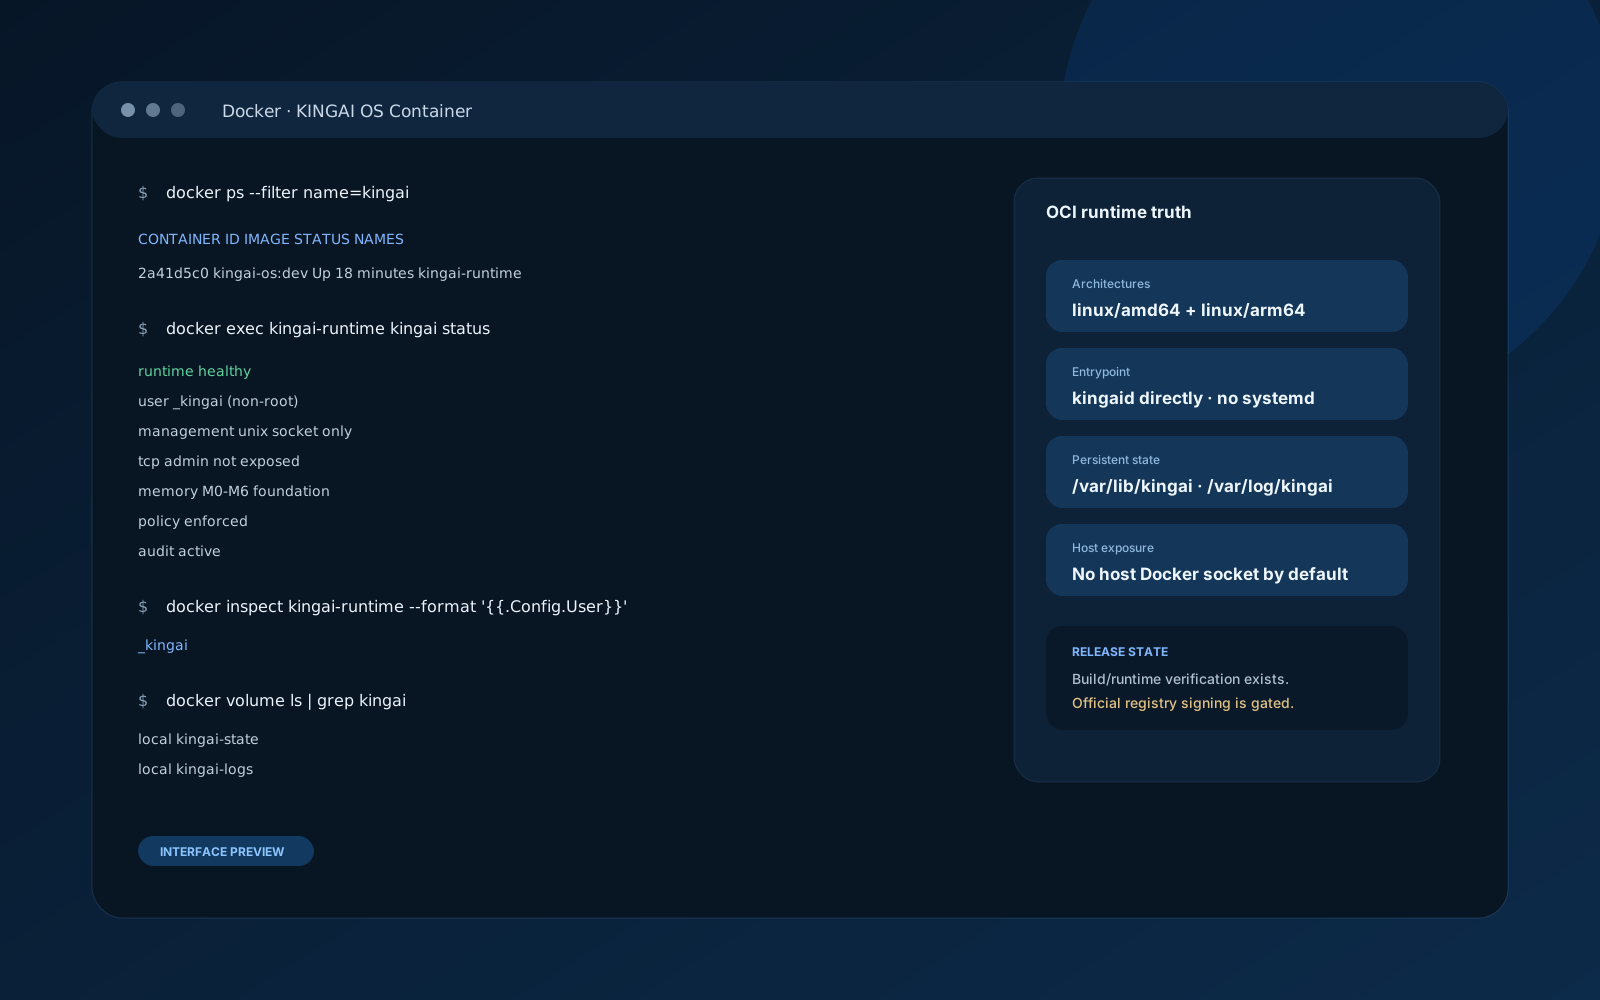
正常 Container Profile 设计为默认非 Root、本地管理,并避免无意继承宿主机高权限。
Runtime 默认使用 `_kingai` 身份,而不是 Root。
管理接口优先留在本地,不默认暴露控制 TCP Port。
Memory、Tasks、Approvals 与 Audit 通过显式 Volume 跨容器替换继续存在。
Buildx 路径支持 linux/amd64 与 linux/arm64。
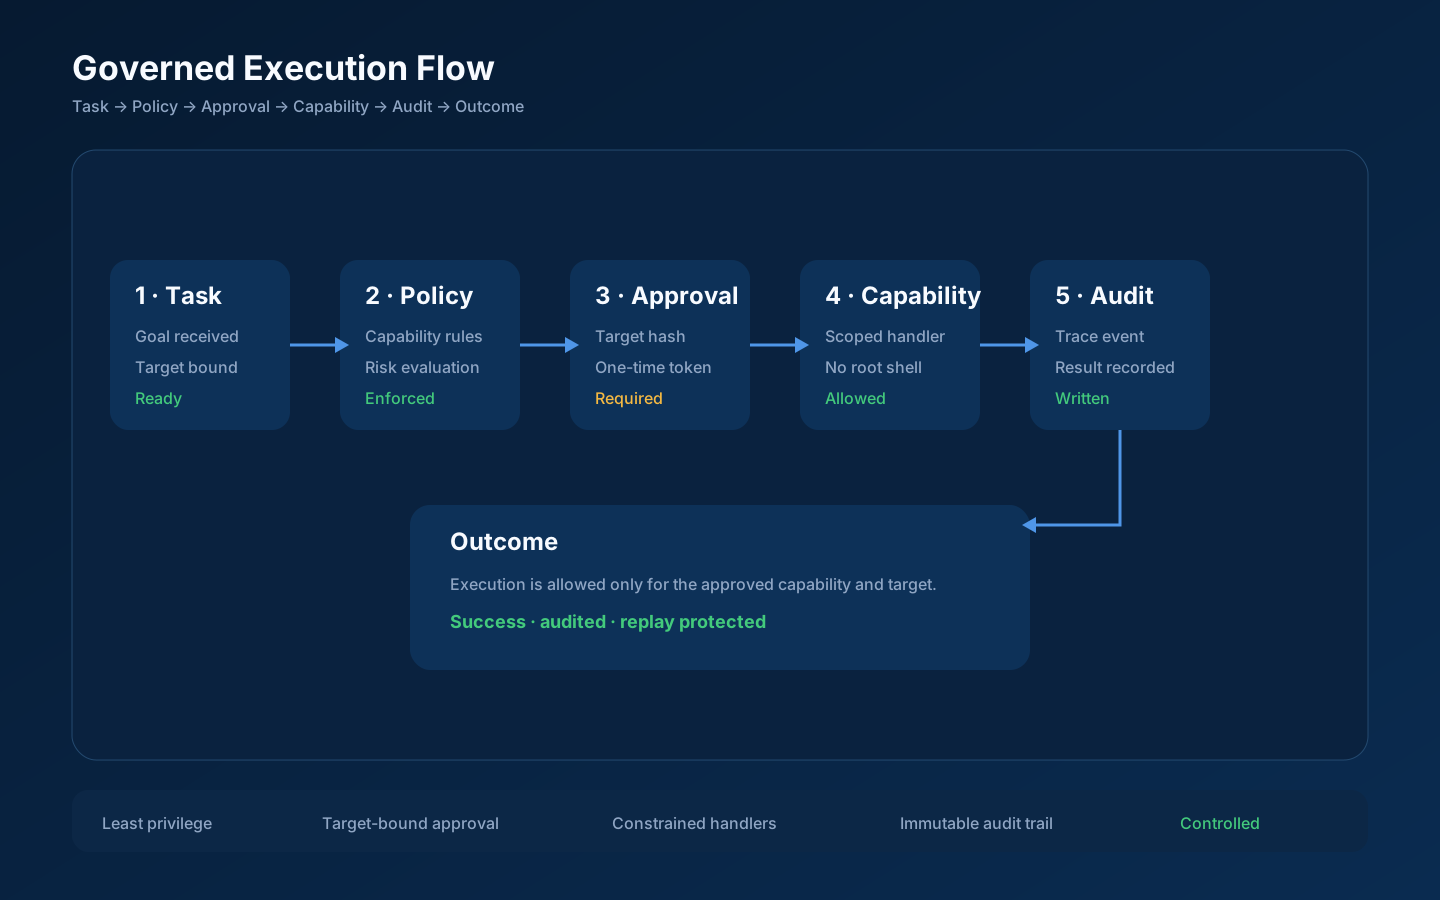
Agent Intent 在敏感 Capability 执行前仍然要经过 Task State、Policy、Approval 与 Audit 边界。
用于开发、集成与自动化的可重复 KINGAI Runtime,不要求安装完整 OS。
可与本地 Model Server 和私有基础设施组合,同时保持状态和权限边界清晰。
把统一 Task、Policy、Approval 与 Audit 语义带到不同环境。