L
Local First
适合本地执行的智能与记忆,设计目标是尽可能留在用户自己的设备上。
适合本地执行的智能与记忆,设计目标是尽可能留在用户自己的设备上。
Agent 请求明确 Capability;敏感动作可以被阻止、限制范围或要求用户审批。
记忆设计为可查看、可删除,并由保留时间和敏感度元数据治理。
模型可以提出强大的动作,却不需要因此获得不受限制的系统控制。
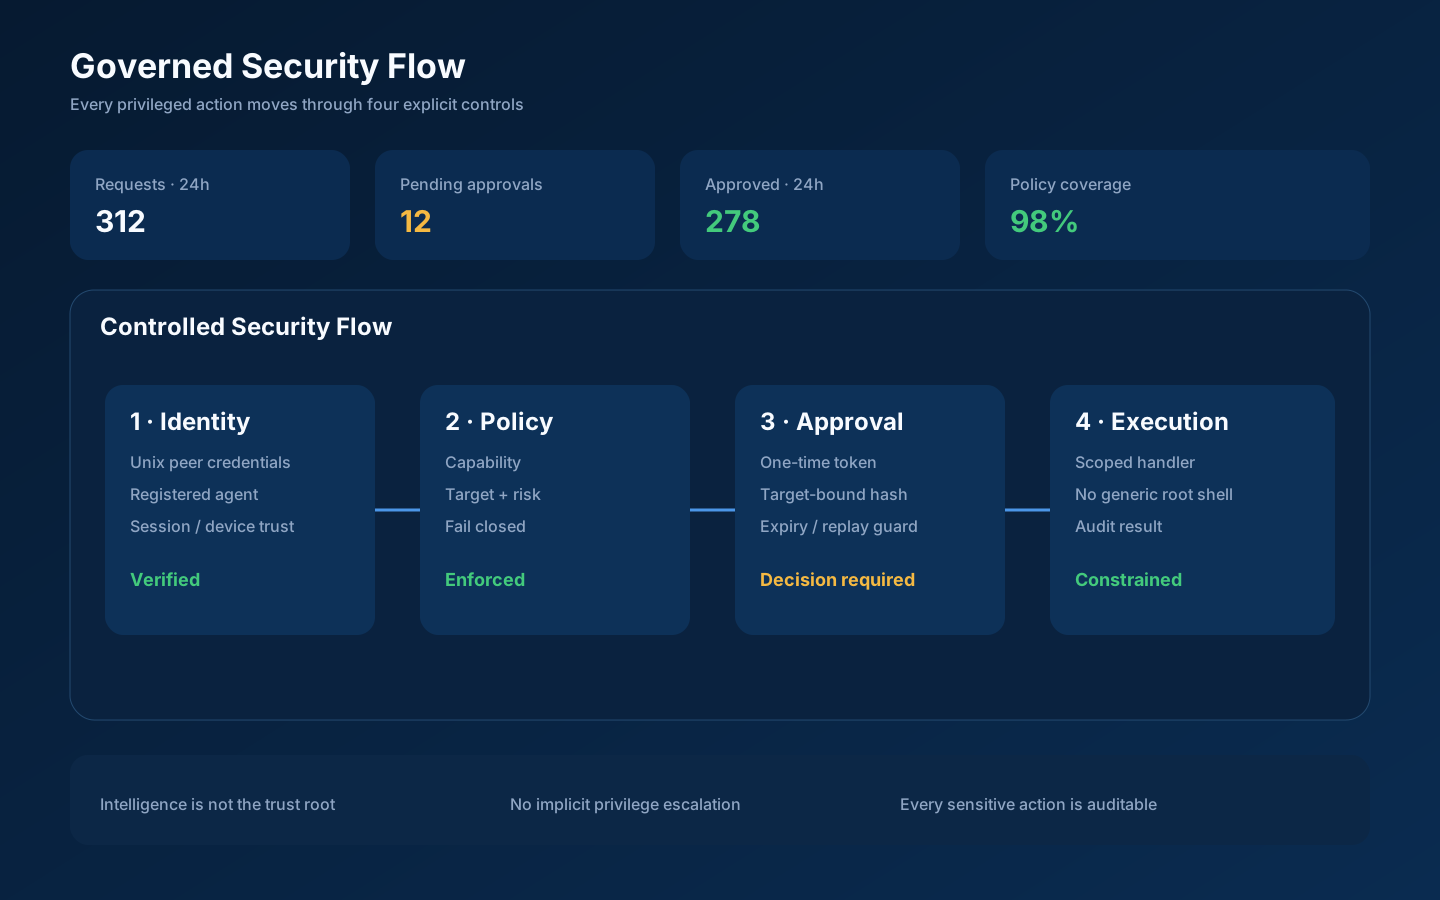
本地 Peer Credential 与注册 Agent Identity 说明是谁在请求。
Capability、Target 与 Risk 独立于模型输出进行判断。
敏感动作可以要求有时效、绑定具体目标的用户授权。
狭窄 Handler 完成被允许的动作,而不是暴露通用高权限 Shell。
Approval、Identity、Policy 与 Audit 正在成为用户可见的产品界面,而不是隐藏在实现里的技术细节。
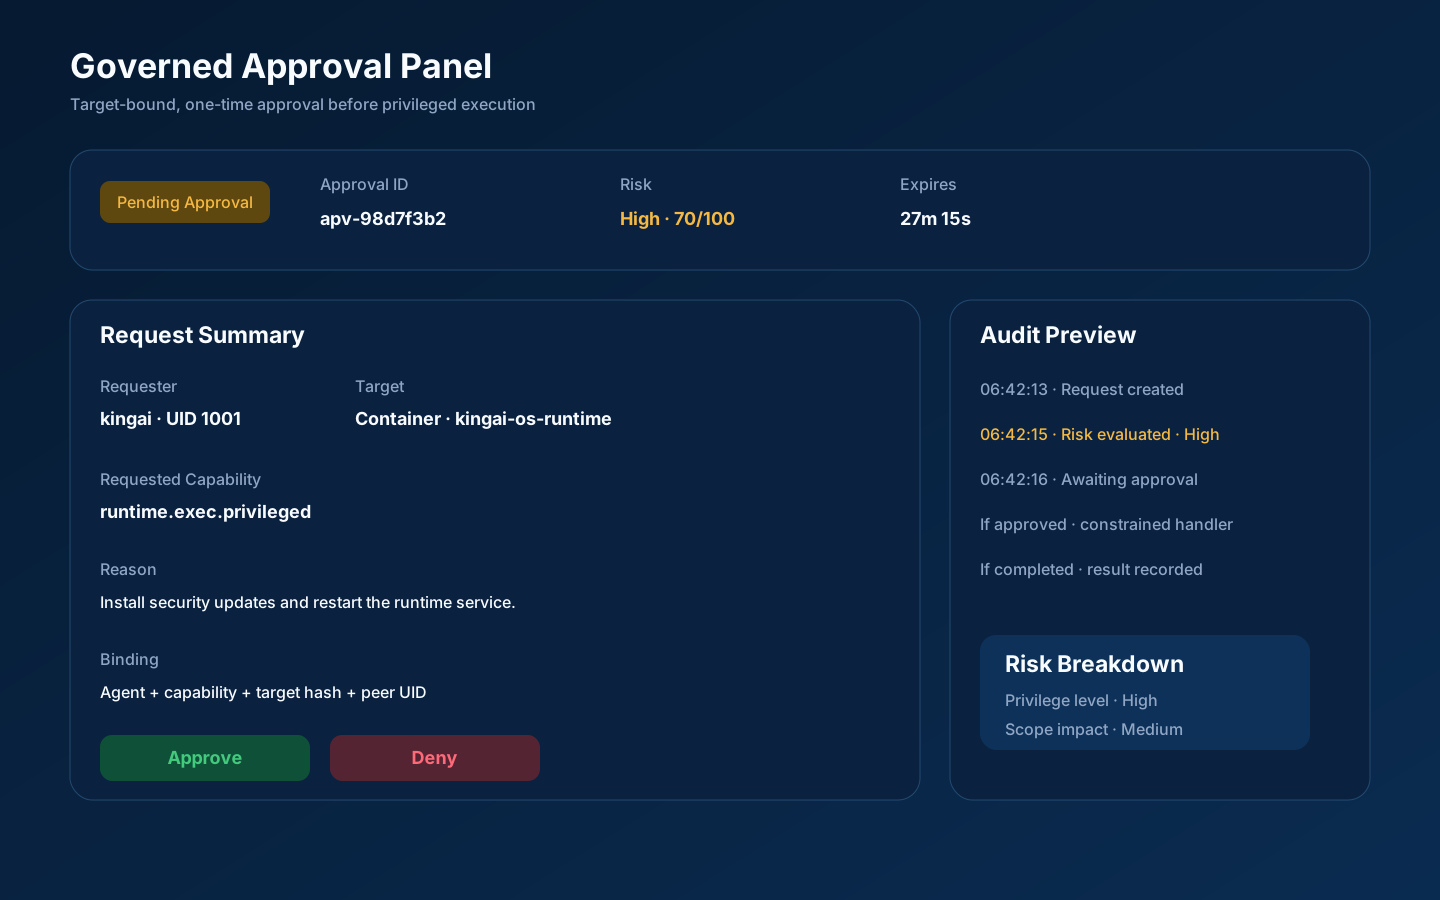
在授予敏感权限前查看 Capability、目标、风险、过期时间和 Agent 请求原因。
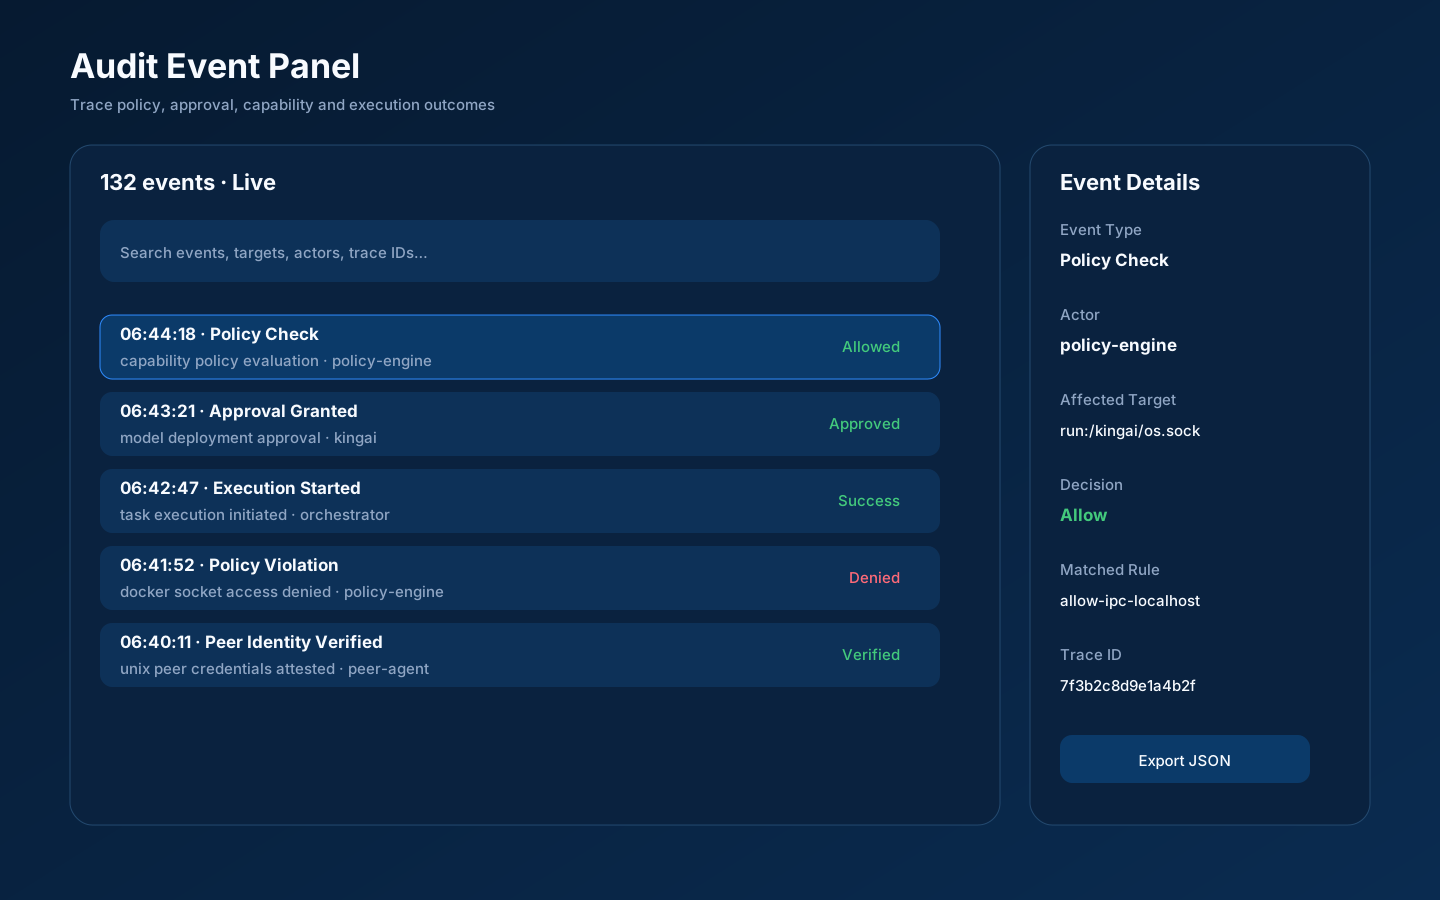
把策略检查、审批、执行、拒绝与结果整理成用户可以阅读的系统历史。
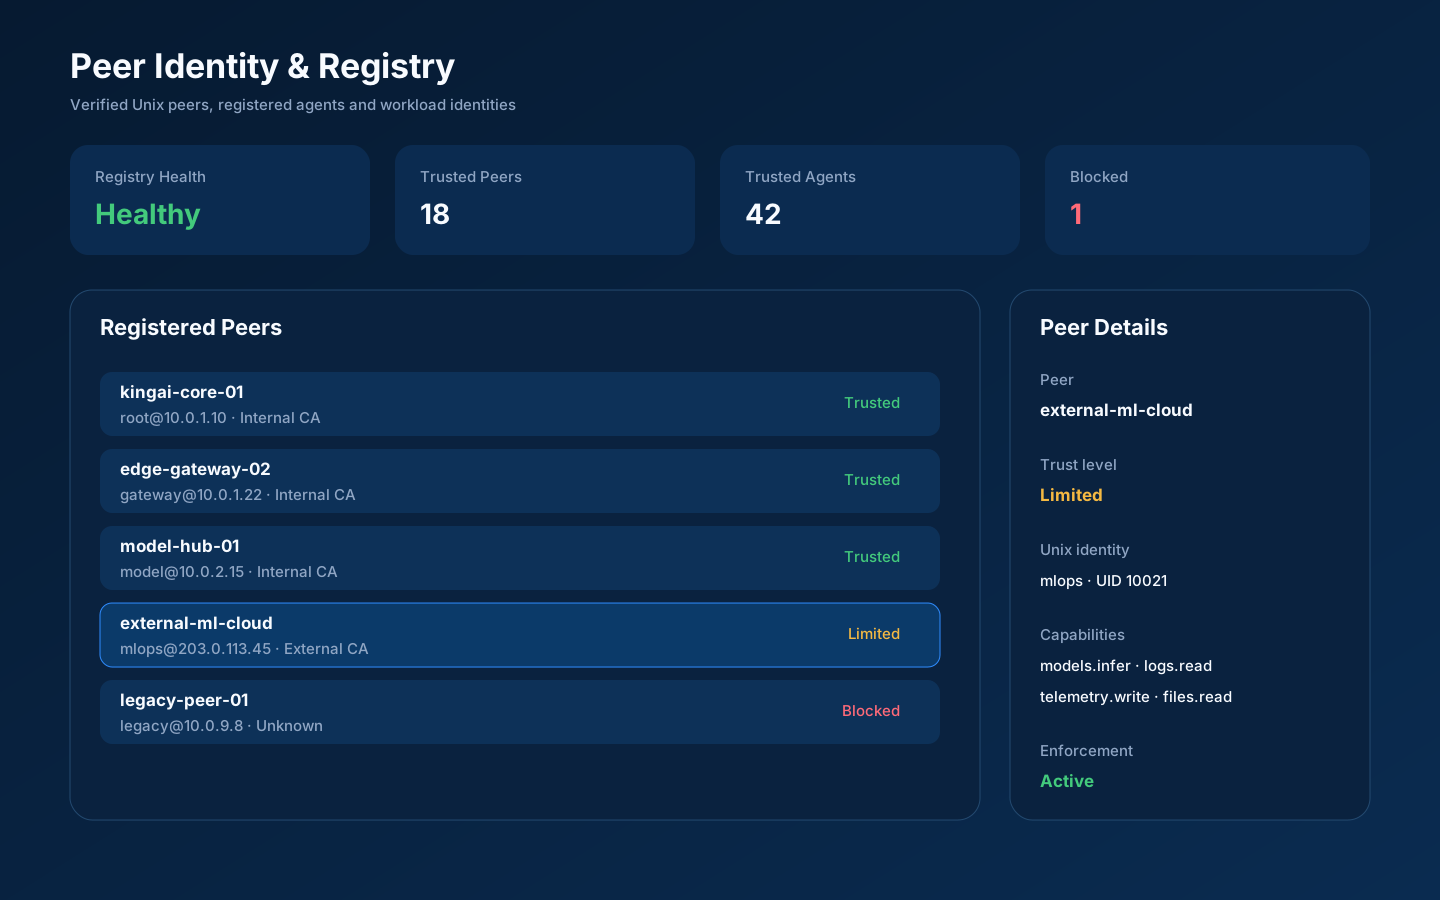
清楚看到哪些 Peer 与 Agent 被信任、限制或阻止,以及每个身份可以请求什么。